
imtoken审核靠谱吗?普通人花十分钟就能自己判断钱包安全
说到ImToken审核,很多用户以为就是官方贴一张审计报告就完事了。真正有效的审核,要看代码审计、密钥管理、第三方渗透测试这几条线有没有同时做过imtoken审核,而不是只看一家机构的名字。我自己管着一笔家庭数字资产,踩过坑之后才学会把"审核"两个字拆开来看。
审计机构选的是CertiK、SlowMist还是QuillBot,差别很大。CertiK偏重静态代码扫描,SlowMist会做链上交易模拟攻击,QuillBot则擅长智能合约漏洞。如果ImToken官方只挂一家的报告,建议去那家官网搜项目名,看报告日期和覆盖的合约版本是否对得上。
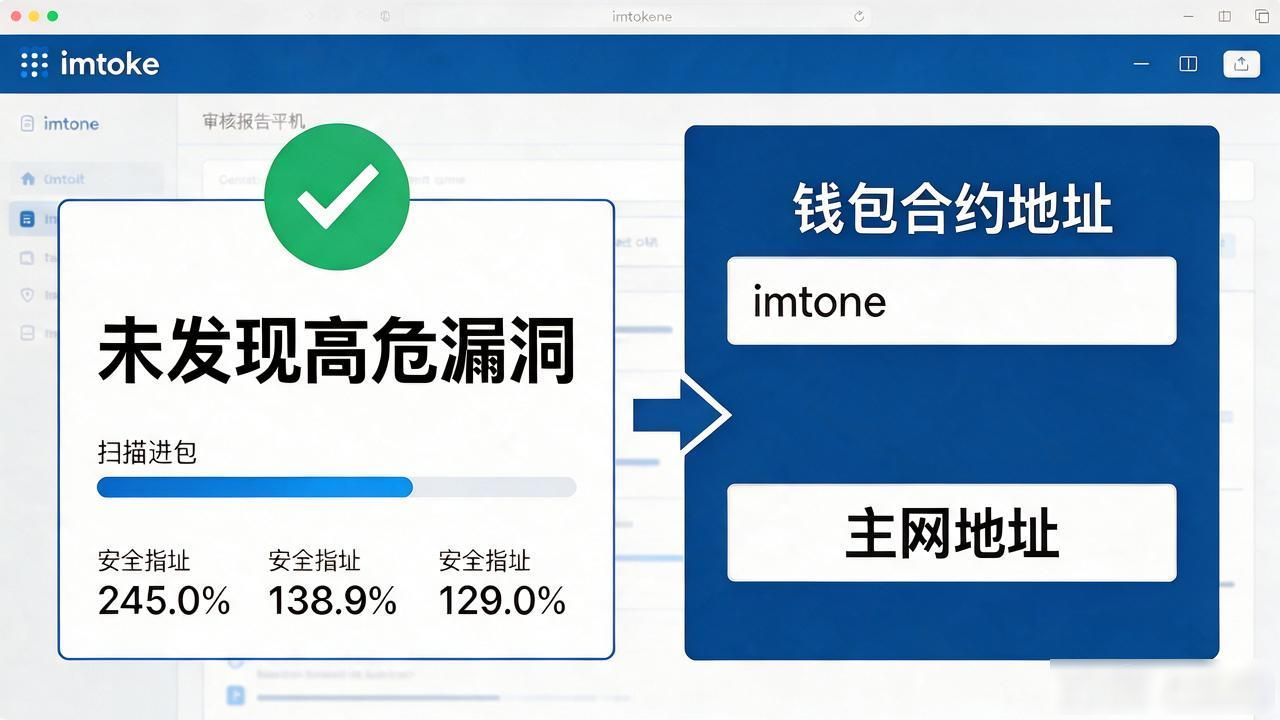
一个容易忽略的细节:审核报告里写的是"未发现高危漏洞"还是"已修复N个中低危问题"。前者太干净反而可疑,真实项目一定会有修复记录。另外要看合约地址是否和主网部署的一致imtoken审核靠谱吗?普通人花十分钟就能自己判断钱包安全,防止审核的是测试版。
普通用户实际操作:去ImToken官网找安全白皮书,对比报告PDF里的合约哈希值,再查GitHub上开源仓库是否有对应commit。如果找不到公开代码,那审核的底层逻辑就断了。
你手上用的钱包,有没有翻过它的审计报告原文,还是只看了一眼"已通过安全审计"就放心用了?