
数字货币地址被篡改了?先别转钱,这三步排查比报警管用
干了八年钱包安全开发,我见过太多人跑来喊"我的数字货币地址被篡改了"。说句实话,绝大多数情况不是黑客干的,是你自己踩了坑。把最常见的几种情形摊开讲,对照着排查。
钓鱼网站和假APP是头号元凶。 你搜"XX交易所",点进去的是个像素级复制的页面,充值地址早被换成了别人的。你以为在操作自己的钱包,实际每一笔转账都进了黑产的口袋。核对官网域名、下载渠道数字货币地址被篡改了,这是最笨但最有效的办法。
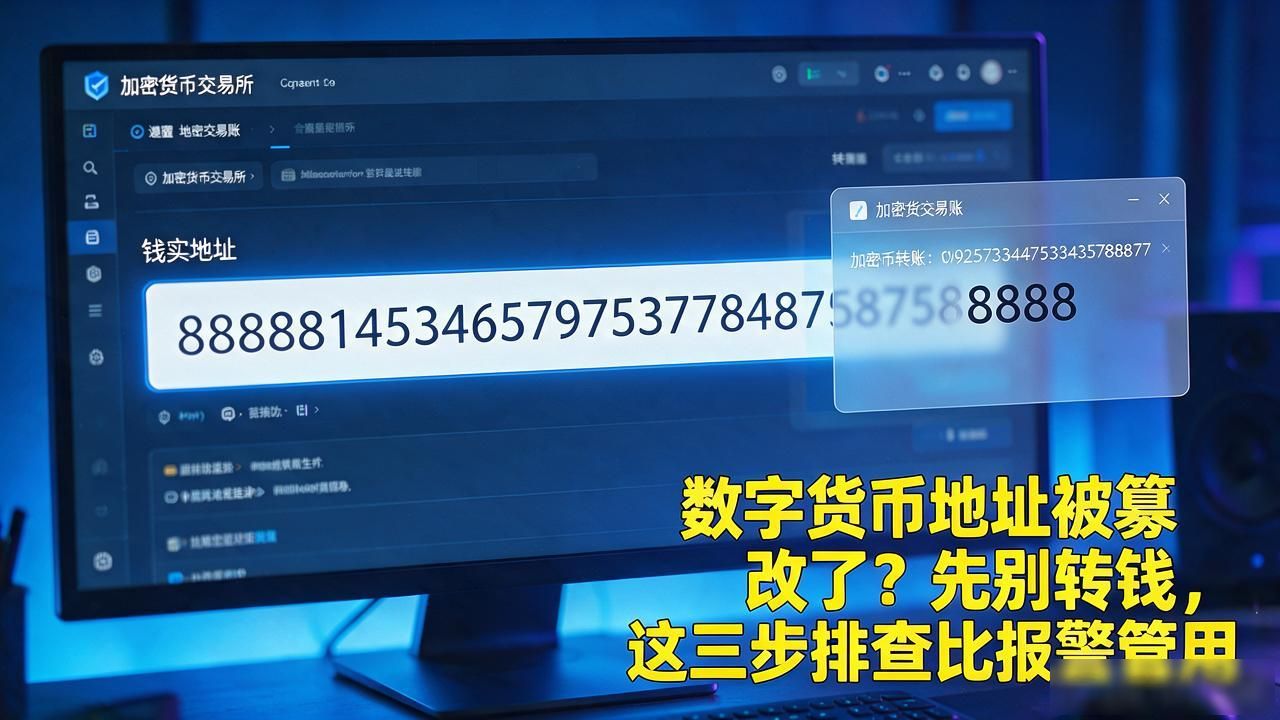
剪贴板劫持这两年特别猖獗。你从交易所复制了收款地址,还没贴进钱包,后台的恶意程序已经把剪贴板里的字符串偷换了。你贴进去的是一个长得差不多但中间差两个字符的假地址。转完账才发现钱没到账,再想改已经晚了。
还有一类藏在浏览器插件和输入法里。某些"增强型"扩展会在你粘贴时静默替换内容,输入法更夸张,输入框里显示的和实际提交的不是同一段文本。我实验室里复现过三次,全是用某国产输入法触发。装完任何扩展,先跑一遍地址校验再说。
真确认地址被动过手脚,先别转任何一笔钱。关掉所有非必要插件,换一台干净设备登录,用硬件钱包核对链上地址的哈希前缀。如果私钥没泄露,只是显示层被篡改,清完环境就能恢复正常。私钥本身被偷了,那只能认栽数字货币地址被篡改了?先别转钱,这三步排查比报警管用,钱追不回来。