
数字货币内鬼怎么防范,我踩过坑总结的几个防泄密招
我在交易所做安全这八年,见过太多"内鬼"把公司搞得差点关门。数字货币行业里,内鬼不是电影里的桥段,而是真实威胁——一个人掌握私钥、交易权限、客户数据,就能让几亿资产一夜蒸发。防内鬼数字货币内鬼怎么防范,我踩过坑总结的几个防泄密招,光靠制度条文远远不够,得从权限设计、行为监控到人员管理一起抓。
最核心的原则是最小权限加多签机制。私钥管理不能交给任何单个人,冷钱包必须三人以上分持助记词,热钱包提币超过一定额度要触发多人审批。我见过一家交易所,客服组长一个人就能调出客户全部持仓和交易记录,等发现时客户资产已经被转走了。权限颗粒度越细,内鬼的操作空间就越小。
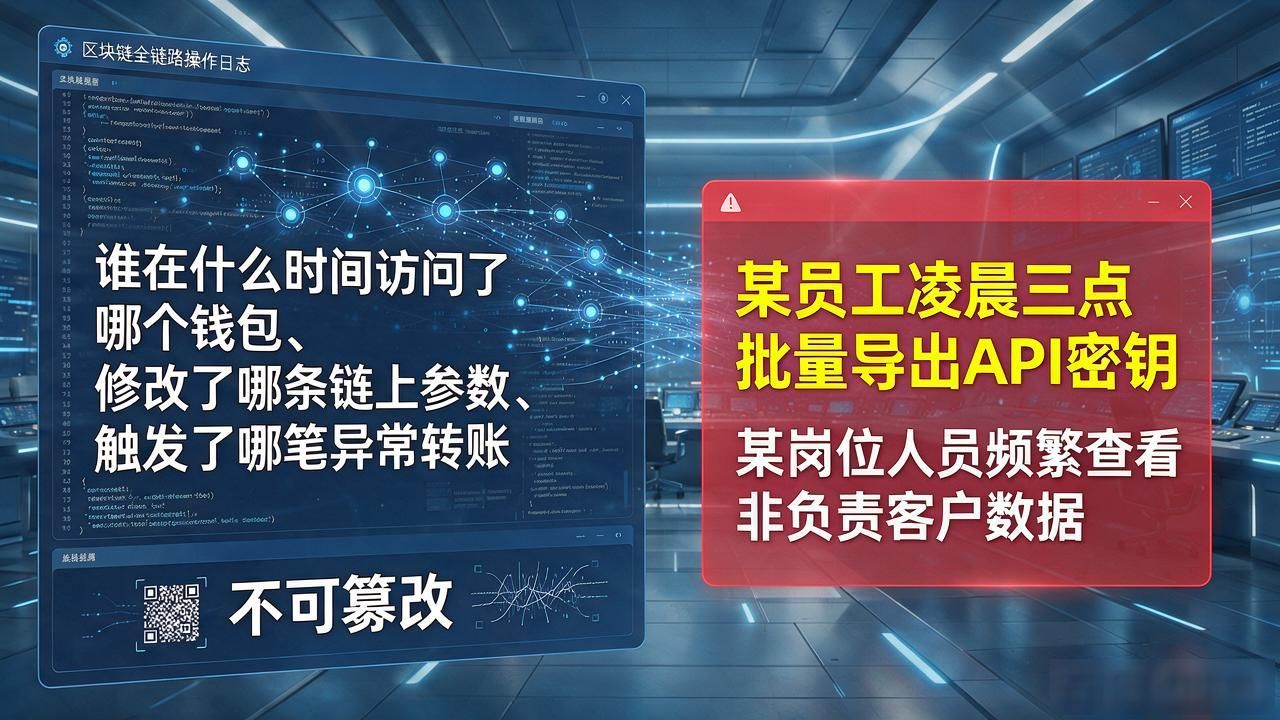
技术层面,全链路操作留痕是底线。谁在什么时间访问了哪个钱包、修改了哪条链上参数、触发了哪笔异常转账,日志必须不可篡改。同时上异常行为告警——比如某员工凌晨三点突然批量导出API密钥,或者一个岗位的人频繁查看非自己负责的客户数据,系统要实时弹出来让人看。
人的问题最难防。入职背调不能只看简历,重点查有没有在其他交易所的异常离职记录。在职期间,关键岗位强制轮岗和竞业限制得跟上,尤其私钥运维、风控、交易撮合这几个位置。我认识一位前风控总监,干了三年突然要辞职,交接期三天内把风控阈值全改了,等下一任接上手已经晚了。
说到底,内鬼防范不是装一套安全设备就能交差的事。制度、技术、人这三条线拧在一起,成本确实高,但比起一次几亿美金的资产蒸发数字货币内鬼怎么防范,那点投入真的不算什么。我见过太多老板在这件事上省钱,结果省出来的就是自己的棺材本。
还没有评论,来说两句吧...